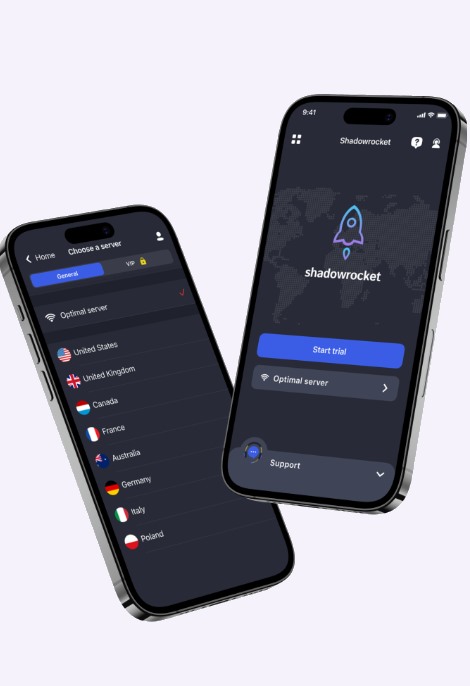
Shadowrocket 的位置其实很清楚:在流量交给节点之前,握手加密与去向判定都发生在你自己的设备上。 每一条连接都会先确认使用的加密套件 (AEAD 系列并开启前向保密),再依你写的规则决定请求往哪里走,设备上不会生成域名级日志。 可运行在 iOS 14 以上与 macOS 11 以上,当前版本 v3.2.1。
以上说明依据 v3.2.1 发布说明与本站下载中心列出的系统要求整理,核对日期为 2026 年 10 月 1 日。
| 项目 | 参数 |
|---|---|
| 客户端名称 | Shadowrocket(昵称小火箭) |
| 当前版本 | v3.2.1(2026-09 发布的稳定版本) |
| 可运行的系统 | iOS 14+(iPhone / iPad)、macOS 11+(Universal)、Windows 版本见下载页 |
| 默认加密方案 | AES-256-GCM 等 AEAD 系列,并支持完美前向保密(PFS) |
| 摘要核对命令 | Windows 用 certutil、macOS 用 shasum 校验 SHA-256 摘要 |
| 可用协议 | VLESS、VMess、Trojan、Shadowsocks(AEAD)、WireGuard、Socks5 |
| 隐私口径 | 客户端本地零日志;离开客户端之后的链路由服务商负责 |
| 分流维度 | 域名、域名后缀、关键词、GeoIP、IP 段、端口、目标进程 |
| 订阅更新 | 支持自动更新与手动刷新,拉取间隔可自行设定 |
| 界面语言 | 简体中文、繁体中文、英文 |
| 获取渠道 | App Store 与本站下载页 |
iOS、macOS 与 Windows 的安装包都随附 SHA-256 摘要,装之前建议先对一遍,确认文件没有被中途替换。
加密、验签、零日志与泄漏防护,四道关口都设在客户端这一侧。
默认使用 AES-256-GCM 等 AEAD 套件,并开启前向保密,密钥随会话轮换。
安装包给出 SHA-256 摘要,安装前自行比对一遍,确认文件在传输途中没有被换过。
不产生域名级访问记录,浏览行为不会留在设备上,也不会回传给客户端厂商。
DNS 交给远程解析,并可关闭 IPv6,避免请求绕开代理从本地出口出去。
从取包到收尾自查,四步就能走完一遍。
在本站下载页拿到安装包后,先比对公布的 SHA-256 摘要,确认无误再运行。
在「配置」页点「+」导入节点或订阅地址,随后逐条查看配置里显示的加密方式是否为 AEAD 系列。
回首页点「开启」并同意本地网络配置;随后用泄漏检测站点确认 DNS 与 IPv6 走的都是预期通路。
打开订阅自动刷新,并把客户端加入安全软件白名单,让 v3.2.1 之后的补丁能及时装上。
这几处看着不起眼,却一直在起作用。
数据离开设备前已完成 AEAD 加密,会话密钥随之轮换。
设备上不保留域名级访问记录,设备转借他人也查不到痕迹。
安装包随附摘要,不论从哪个渠道拿到手,都能自己先核一遍。
只申请本地网络配置必需的权限,不索取任何额外信息。
默认设置已经够用,下面几条留给要求更高的人。
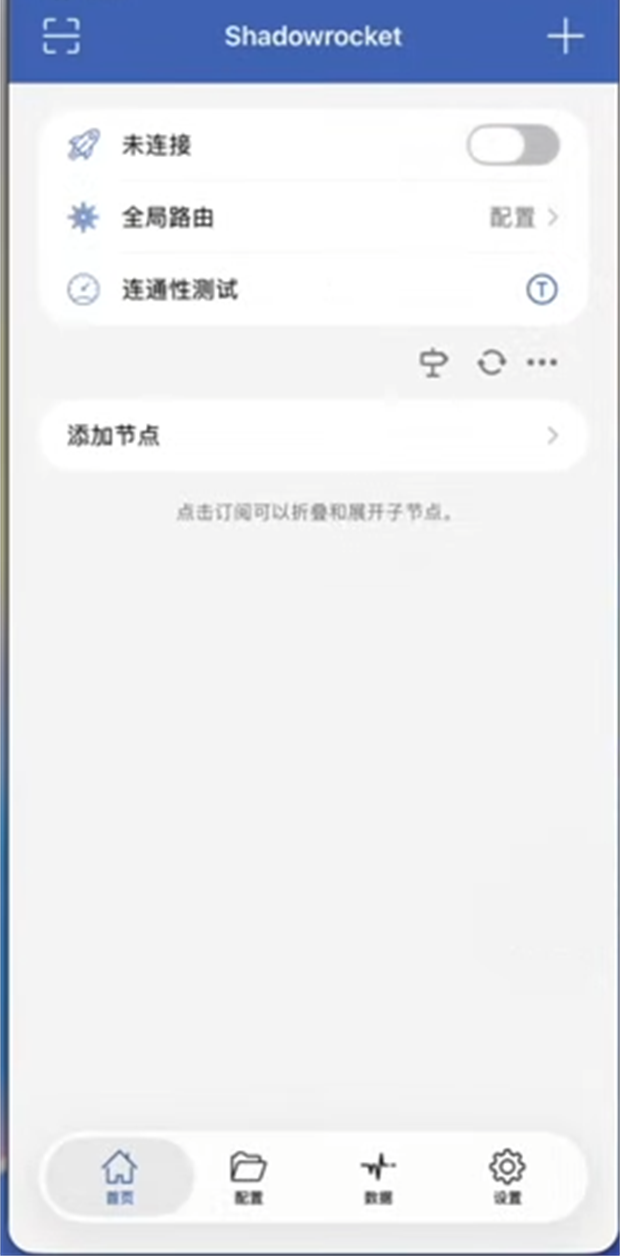
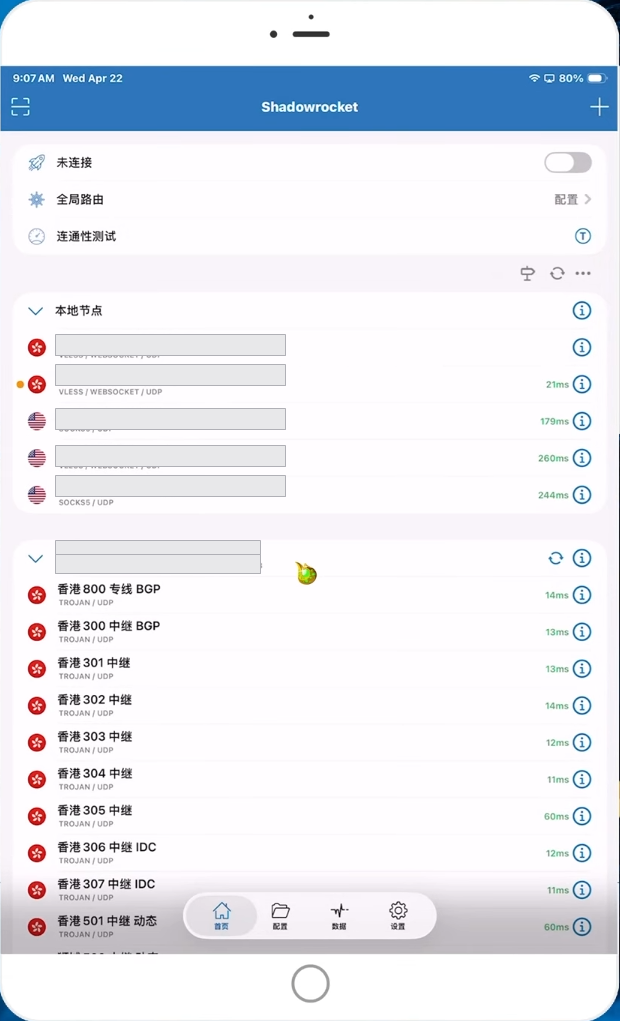
用 JavaScript 调整请求走向,把敏感域名单独隔离在一侧。
策略组支持负载均衡与故障转移,一条断了自动切到下一条。
流量与延迟曲线一直在线,突发波动能第一时间察觉。
配置可从 iCloud 或网盘找回,重装之后不必重新填一遍。
每条都写明数据留在哪里、会不会离开设备。
成立于 2020 年的 Shadowrocket 团队给自己定了一条底线:效率与隐私不必互相牺牲, 因此客户端默认启用 AEAD 加密与前向保密,日志不会留在设备上。
如今这套做法已服务超过 12 万用户,个人设备与团队环境都有采用; 只要涉及加密库的改动,都会在更新日志里单独标出。
数据出处:用户数与评分由本站自行统计,统计区间为 2026-01-01 至 2026-09-30, 评分样本 2,800 条;数值会随实际情况波动,仅供参考。
设备上不写访问日志,浏览行为也不回传
AEAD 使用 AES-256-GCM,并开启前向保密
安全补丁随版本发布,不会留在旧版上
涉及安全的条目会单独标注,建议始终使用最新版。
以下留言均已征得用户同意,观点来自他们本人的真实使用经历。
"配置里标明了每个节点的加密方式,不是 AEAD 的我就删掉,心里踏实多了。"
"装之前我会自己核一遍 SHA-256,希望多几个站点把校验步骤写得这样清楚。"
"把 DNS 交给远程解析、再把 IPv6 关掉之后,泄漏检测的结果就好看多了。"
安全相关的问题优先处理,通常 24 小时内会有第一次回应。